Gobernanza y cumplimiento, con la evidencia lista cuando el auditor la pida.
Un cliente, un auditor o la ley van a exigir prueba de que su empresa protege datos. Nuestros analistas organizan políticas, riesgos y evidencias, y usted acompaña todo en la plataforma.
Qué es la gobernanza y el cumplimiento
Sin pruebas organizadas, la empresa pierde tiempo en la auditoría y queda expuesta ante la ANPD, la autoridad brasileña de protección de datos. Gobernanza y cumplimiento es mantener políticas, riesgos, controles y evidencias en orden para la LGPD y la ISO/IEC 27001. Hegeon conduce la adecuación a la LGPD, prepara la empresa para la certificación ISO 27001 y deja cada evidencia con fecha.
La LGPD es la ley brasileña de protección de datos personales. La ISO/IEC 27001 es la norma internacional de gestión de seguridad de la información. La sigla de mercado para este trabajo es GRC: gobernanza, riesgo y cumplimiento.
Servicios de gobernanza y cumplimiento
GRC es la sigla en inglés de gobernanza, riesgo y cumplimiento. Cada servicio deja la evidencia registrada en la plataforma.
- Según alcance
Adecuación a la LGPD
La LGPD es la Ley General de Protección de Datos de Brasil. Nuestros analistas mapean los datos personales que trata la empresa, señalan las brechas y conducen el plan de adecuación.
- Según alcance
Preparación para la ISO/IEC 27001
La ISO/IEC 27001 es la norma internacional de gestión de seguridad de la información. Preparamos a la empresa para la auditoría de certificación, control por control.
- Recurrente
Gestor de seguridad bajo demanda (vCISO)
El vCISO es un gestor de seguridad de la información que atiende a la empresa por contrato. Conduce el programa de seguridad y rinde cuentas a la dirección.
- Primera campaña en hasta 30 días
Concientización con simulación de phishing
Phishing es el mensaje falso que intenta engañar al empleado para robar una contraseña o un dato. Nuestros analistas envían simulaciones controladas, miden quién hizo clic y capacitan a los equipos.
Qué recibe
Las evidencias quedan vinculadas a cada control, con la fecha en que se generaron.
- Análisis de brechas entre lo que la empresa hace hoy y lo que piden la norma o la ley.
- Gestión de riesgos, con responsables y plazos.
- Políticas y normas internas escritas para su realidad.
- Mapeo de los controles de la norma a las prácticas de la empresa.
- Recolección y organización de las evidencias.
- Resultado de las campañas de phishing, por área de la empresa.
- Informe ejecutivo para la dirección.
Normas que ya están en la plataforma
ISO/IEC 27001:2022, NIST CSF 2.0, SOC 2 y OWASP SAMM, cada una con sus controles. La LGPD entra en el trabajo de adecuación.
Preparamos a su empresa para la auditoría. La certificación la emite un organismo certificador acreditado.
Cómo sucede el trabajo
Diagnóstico
Comparamos las prácticas de la empresa con la norma o la ley elegida, control por control.
Usted recibe: el análisis de brechas y los riesgos más urgentes.
Plan priorizado
Ordenamos los controles por el riesgo y por la fecha de la auditoría.
Usted recibe: el plan de adecuación con responsables y plazos.
Ejecución por los analistas
El analista redacta las políticas con su equipo, evalúa cada control y reúne las evidencias.
Usted recibe: políticas aprobadas y controles evaluados en la plataforma.
Monitoreo continuo
La plataforma avisa cuando una evidencia vence o un control necesita una nueva evaluación.
Usted recibe: el índice de cumplimiento siempre actualizado.
Informe ejecutivo
Antes de la auditoría, revisamos todo con usted y cerramos el informe para la dirección.
Usted recibe: el informe y el paquete de evidencias para el auditor.
Quién hace el trabajo
Analistas con experiencia y certificados conducen cada proyecto. Cada proyecto tiene un analista designado, que responde por el trabajo del diagnóstico al informe.
- Un analista designado por proyecto, que es su contacto directo.
- El mismo método en los cuatro frentes, del diagnóstico al informe ejecutivo.
- Cada política, control y evidencia registrados en la plataforma, con fecha.
Los currículums y las certificaciones del equipo asignado se presentan en la propuesta.
Por qué Hegeon
Lo que usted tiene en todo contrato, desde el primer día.
- Un analista asignado. Cada proyecto tiene un analista que responde por el trabajo de principio a fin.
- Evidencia con fecha. Cada hallazgo, corrección y evidencia queda registrado en nuestra plataforma, con la fecha en que ocurrió.
- Una entrega en cada etapa. Usted sabe qué recibe en cada uno de los cinco pasos del método.
- Informe para la dirección. El informe ejecutivo explica el riesgo en términos de negocio.
En la plataforma
Cada control de la ISO/IEC 27001 aparece con su estado de cumplimiento y el botón para adjuntar la evidencia. El índice muestra cuánto falta.
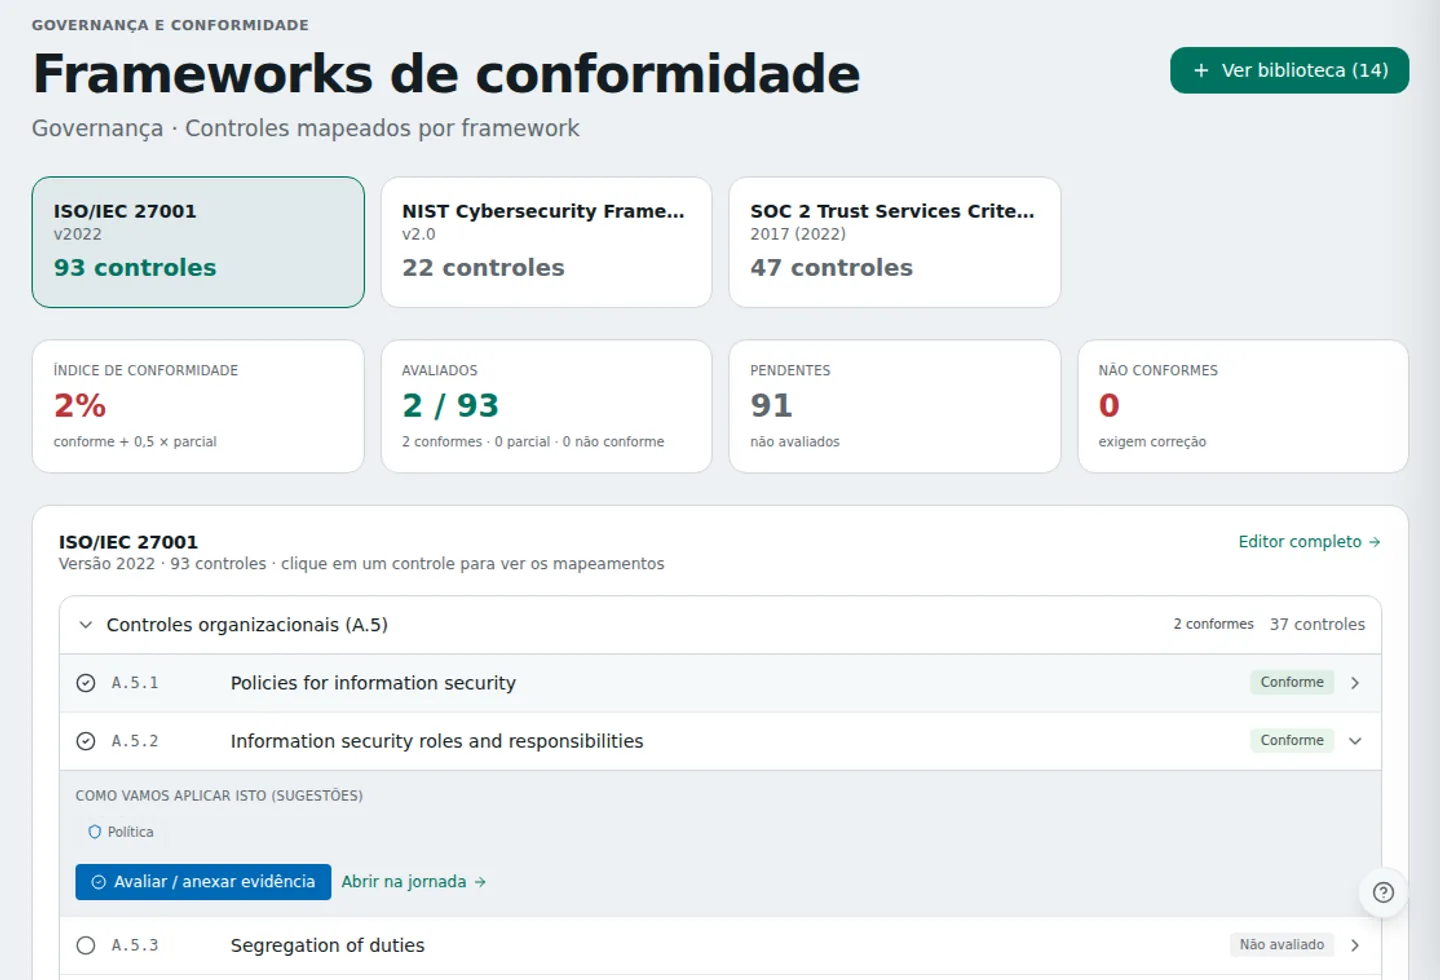
- Las normas acompañadas en la plataforma: ISO/IEC 27001, NIST CSF y SOC 2.
- El índice de cumplimiento y cuántos controles ya fueron evaluados.
- Cada control con su estado y el botón para adjuntar la evidencia.
Cómo contratar
Todo contrato empieza con un proyecto cerrado. Termina con una propuesta de servicio recurrente, si tiene sentido para usted.
- Proyecto cerrado
- Alcance, plazo y precio definidos antes de empezar. Dura de 2 a 4 semanas y termina con el informe y el plan.
- Servicio recurrente
- Un analista asignado cuida su entorno cada mes, con informe mensual y evidencia en la plataforma.
Preguntas frecuentes
¿Hegeon emite el certificado ISO 27001?
La certificación la emite un organismo certificador acreditado. Nuestro trabajo es preparar a la empresa y organizar la evidencia que el auditor va a pedir.
¿Cuándo empieza la concientización?
La primera campaña de simulación de phishing ocurre en hasta 30 días después de la firma del contrato.
¿Qué hace un vCISO?
Asume la gestión de seguridad de la información por contrato: define prioridades, sigue los riesgos y presenta el avance a la dirección.
¿Cuántos controles trae la plataforma?
ISO/IEC 27001:2022 viene con los 93 controles del Anexo A. SOC 2 viene con 47 criterios, y NIST CSF 2.0 también está cargado.
¿Dónde quedan las evidencias?
En la plataforma, vinculadas al control al que se refieren, con la fecha en que se generaron y su estado de validez.
¿Una empresa pequeña también debe adecuarse a la LGPD?
Sí. La LGPD se aplica a cualquier empresa que trate datos personales en Brasil, sean de clientes o de empleados. La ANPD publicó reglas simplificadas para agentes de tratamiento de pequeño porte, pero no eximen a la empresa de la ley. La adecuación empieza por saber qué datos personales tiene la empresa, dónde están y con quién se comparten.
¿Cuánto tarda una adecuación a la LGPD?
El plazo depende de cuántos sistemas y procesos tratan datos personales, por eso entra en la propuesta, después de la primera conversación. El trabajo empieza por el mapeo de los datos personales. De él salen las brechas, el plan de adecuación y las evidencias, que quedan registradas en la plataforma con la fecha de cada una.
Converse 30 minutos con un especialista.
Cuéntenos qué necesita su empresa. Usted sale de la conversación con tres prioridades para su entorno.
¿Prefiere escribir? Use el correo contato@hegeon.com.br.