Adequação à LGPD e ISO 27001, com a evidência pronta quando o auditor pedir.
Um cliente, um auditor ou a lei vão cobrar prova de que a sua empresa protege dados. Nossos analistas conduzem a adequação à LGPD e a preparação para a ISO 27001: organizam políticas, riscos e evidências, e você acompanha tudo na plataforma.
O que é governança e conformidade
Sem prova organizada, a empresa perde tempo na auditoria e fica exposta à ANPD, a autoridade de proteção de dados. Governança e conformidade é manter políticas, riscos, controles e evidências em ordem para a LGPD e a ISO/IEC 27001. A Hegeon conduz a adequação à LGPD, prepara a empresa para a certificação ISO 27001 e deixa cada evidência com data.
A LGPD é a lei brasileira de proteção de dados pessoais. A ISO/IEC 27001 é a norma internacional de gestão de segurança da informação. A sigla de mercado para esse trabalho é GRC: governança, risco e conformidade.
Serviços de governança e conformidade
GRC é a sigla em inglês para governança, risco e conformidade. Cada serviço deixa a evidência registrada na plataforma.
- Sob escopo
Adequação à LGPD
A LGPD é a Lei Geral de Proteção de Dados. Nossos analistas mapeiam os dados pessoais que a empresa trata, apontam as lacunas e conduzem o plano de adequação.
- Sob escopo
Preparação para a ISO/IEC 27001
A ISO/IEC 27001 é a norma internacional de gestão de segurança da informação. Preparamos a empresa para a auditoria de certificação, controle por controle.
- Recorrente
Gestor de segurança sob demanda (vCISO)
O vCISO é um gestor de segurança da informação que atende a empresa por contrato. Ele conduz o programa de segurança e presta contas à diretoria.
- Primeira campanha em até 30 dias
Conscientização com simulação de phishing
Phishing é a mensagem falsa que tenta enganar o funcionário para roubar senha ou dado. Nossos analistas enviam simulações controladas, medem quem clicou e treinam as equipes.
O que você recebe
As evidências ficam ligadas a cada controle, com a data em que foram geradas.
- Análise de lacunas entre o que a empresa faz hoje e o que a norma ou a lei pedem.
- Gestão de riscos, com responsáveis e prazos.
- Políticas e normas internas escritas para a sua realidade.
- Mapeamento dos controles da norma para as práticas da empresa.
- Coleta e organização das evidências.
- Resultado das campanhas de phishing, por área da empresa.
- Relatório executivo para a diretoria.
Normas que já estão na plataforma
ISO/IEC 27001:2022, NIST CSF 2.0, SOC 2 e OWASP SAMM, cada uma com os seus controles. A LGPD entra no trabalho de adequação.
Preparamos sua empresa para a auditoria. A certificação é emitida por um organismo certificador acreditado.
Como o trabalho acontece
Diagnóstico
Comparamos as práticas da empresa com a norma ou a lei escolhida, controle por controle.
Você recebe: a análise de lacunas e os riscos mais urgentes.
Plano priorizado
Ordenamos os controles pelo risco e pela data da auditoria.
Você recebe: o plano de adequação com responsáveis e prazos.
Execução pelos analistas
O analista escreve as políticas com a sua equipe, avalia cada controle e reúne as evidências.
Você recebe: políticas aprovadas e controles avaliados na plataforma.
Monitoramento contínuo
A plataforma avisa quando uma evidência vence ou um controle precisa de nova avaliação.
Você recebe: o índice de conformidade sempre atualizado.
Relatório executivo
Antes da auditoria, revisamos tudo com você e fechamos o relatório para a diretoria.
Você recebe: o relatório e o pacote de evidências para o auditor.
Quem faz o trabalho
Analistas experientes e certificados conduzem cada projeto. Cada projeto tem um analista designado, que responde pelo trabalho do diagnóstico ao relatório.
- Um analista designado por projeto, que é o seu contato direto.
- O mesmo método nas quatro frentes, do diagnóstico ao relatório executivo.
- Cada política, controle e evidência registrados na plataforma, com data.
Os currículos e as certificações da equipe alocada são apresentados na proposta.
Por que a Hegeon
O que você tem em todo contrato, desde o primeiro dia.
- Um analista designado. Cada projeto tem um analista que responde pelo trabalho do começo ao fim.
- Evidência com data. Cada achado, correção e evidência fica registrado na nossa plataforma, com a data em que aconteceu.
- Uma entrega em cada etapa. Você sabe o que recebe em cada um dos cinco passos do método.
- Relatório para a diretoria. O relatório executivo sai em português e explica o risco em termos de negócio.
Na plataforma
Cada controle da ISO/IEC 27001 aparece com o status de conformidade e o botão para anexar a evidência. O índice mostra quanto falta.
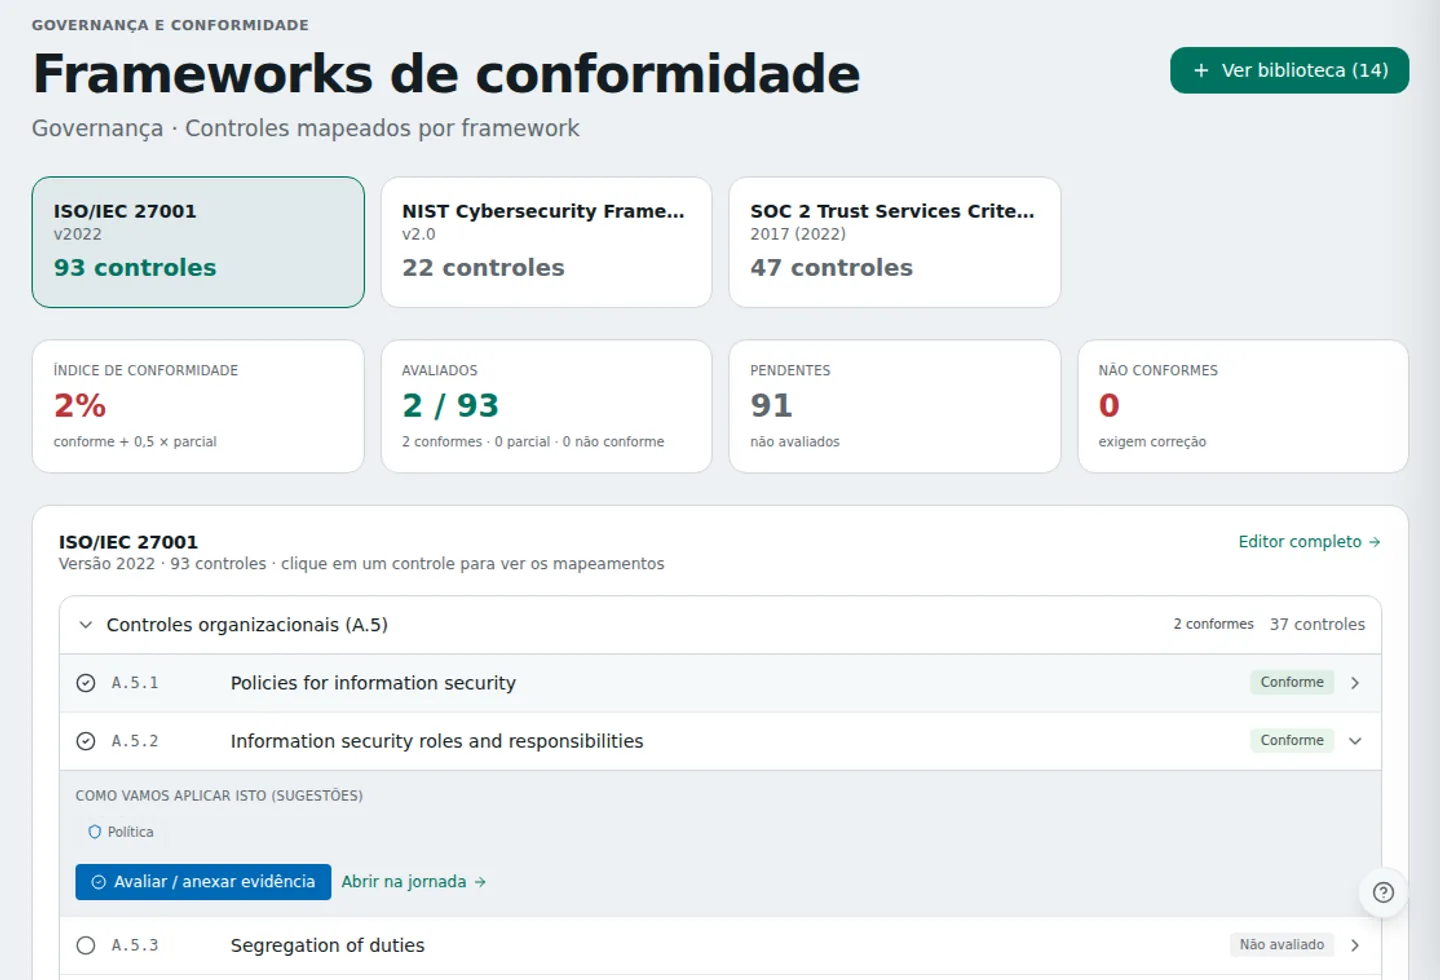
- As normas acompanhadas na plataforma: ISO/IEC 27001, NIST CSF e SOC 2.
- O índice de conformidade e quantos controles já foram avaliados.
- Cada controle com o seu status e o botão para anexar a evidência.
Como contratar
Todo contrato começa por um projeto fechado. Ele termina com uma proposta de serviço recorrente, se fizer sentido para você.
- Projeto fechado
- Escopo, prazo e preço definidos antes de começar. Dura de 2 a 4 semanas e termina com o relatório e o plano.
- Serviço recorrente
- Um analista designado cuida do seu ambiente todo mês, com relatório mensal e evidência na plataforma.
Perguntas frequentes
A Hegeon emite o certificado ISO 27001?
A certificação é emitida por um organismo certificador acreditado. O nosso trabalho é preparar a empresa e organizar a evidência que o auditor vai pedir.
Quando começa a conscientização?
A primeira campanha de simulação de phishing acontece em até 30 dias depois da assinatura do contrato.
O que faz um vCISO?
Ele assume a gestão de segurança da informação por contrato: define prioridades, acompanha os riscos e apresenta o andamento à diretoria.
Quantos controles a plataforma já traz?
A ISO/IEC 27001:2022 vem com os 93 controles do Anexo A. O SOC 2 vem com 47 critérios, e o NIST CSF 2.0 também está carregado.
Onde ficam as evidências?
Na plataforma, ligadas ao controle a que se referem, com a data em que foram geradas e o status de validade.
Empresa pequena também precisa se adequar à LGPD?
Precisa. A LGPD vale para qualquer empresa que trate dados pessoais no Brasil, sejam de clientes ou de funcionários. A ANPD publicou regras simplificadas para agentes de tratamento de pequeno porte, mas elas não dispensam a empresa da lei. A adequação começa por saber que dados pessoais a empresa tem, onde ficam e com quem são compartilhados.
Quanto tempo leva uma adequação à LGPD?
O prazo depende de quantos sistemas e processos tratam dados pessoais, e por isso ele entra na proposta, depois da primeira conversa. O trabalho começa pelo mapeamento dos dados pessoais. Dele saem as lacunas, o plano de adequação e as evidências, que ficam registradas na plataforma com a data de cada uma.
Converse 30 minutos com um especialista.
Conte o que sua empresa precisa. Você sai da conversa com três prioridades para o seu ambiente.
Prefere escrever? Use o e-mail contato@hegeon.com.br.