Consultoria DevSecOps e pentest de aplicação: software seguro antes de chegar ao cliente.
Na consultoria DevSecOps, nossos analistas revisam o código e os componentes que o seu software usa e fazem o pentest de aplicação, uma simulação de ataque autorizada. Eles dizem ao seu time o que corrigir primeiro e conferem cada correção.
O que é desenvolvimento seguro
Uma falha de segurança que chega ao cliente pode custar um contrato e semanas de retrabalho. Desenvolvimento seguro, ou DevSecOps, é revisar o código e os componentes de terceiros antes de cada entrega e corrigir o que tem risco. A Hegeon faz essa revisão, ordena as falhas pelo risco para o negócio e confere cada correção com um reteste.
O nome de mercado DevSecOps junta segurança (Sec) ao desenvolvimento (Dev) e à operação (Ops).
Os serviços desta frente
O Raio-X do código é o ponto de partida mais comum. Ele termina com uma proposta para o acompanhamento contínuo.
- 2 a 3 semanasBom para começar
Raio-X do código
Os analistas examinam o código, as dependências e a esteira de entrega dos sistemas mais críticos. Você recebe as falhas em ordem de prioridade e o plano de correção.
Valor fechado em até 1 dia útil
- Recorrente
Esteira segura acompanhada
Cada nova versão passa pelas análises antes de ir para produção. Um analista designado tria os achados, orienta a correção e faz o reteste.
- Sob escopo
Pentest de aplicação
Pentest é o teste de invasão: um analista ataca a aplicação de forma controlada, com autorização por escrito, para achar as falhas que um invasor usaria. O escopo e o prazo entram na proposta.
O que você recebe
Cada entrega fica registrada na plataforma, com data.
- Relatório executivo em português, escrito para a diretoria.
- Lista de falhas ordenada pelo risco para o negócio.
- Lista de componentes do software (SBOM), no formato que os clientes costumam pedir.
- Plano de correção com responsáveis e prazos.
- Reteste de cada correção, com o resultado registrado.
Como o trabalho acontece
Diagnóstico
O analista mapeia os repositórios, a esteira de entrega e as ferramentas que seu time já usa.
Você recebe: o retrato dos sistemas e dos riscos mais urgentes.
Plano priorizado
O analista escolhe com você os sistemas mais críticos para começar.
Você recebe: o plano com a ordem de trabalho e as datas.
Execução pelos analistas
O analista liga as análises na esteira, tria os achados e orienta a correção.
Você recebe: achados triados e a orientação de correção para cada um.
Monitoramento contínuo
Cada nova versão passa pelas análises antes de ir para produção.
Você recebe: o aviso quando uma versão traz um problema novo.
Relatório executivo
O ciclo fecha com o relatório para a diretoria e a lista de componentes atualizada.
Você recebe: o relatório e a evidência datada.
Quem faz o trabalho
Uma equipe de analistas experientes e certificados em segurança de aplicação. Cada projeto tem um analista designado, que fala direto com o seu time.
- O analista designado acompanha o projeto do diagnóstico ao relatório.
- Cada análise, achado e reteste fica registrado na plataforma, com data.
- O seu time vê o mesmo painel que o analista usa.
Os currículos e as certificações da equipe alocada são apresentados na proposta.
Por que a Hegeon
O que você tem em todo contrato, desde o primeiro dia.
- Um analista designado. Cada projeto tem um analista que responde pelo trabalho do começo ao fim.
- Evidência com data. Cada achado, correção e evidência fica registrado na nossa plataforma, com a data em que aconteceu.
- Uma entrega em cada etapa. Você sabe o que recebe em cada um dos cinco passos do método.
- Relatório para a diretoria. O relatório executivo sai em português e explica o risco em termos de negócio.
Na plataforma
O painel de segurança de aplicação mostra os achados, a cobertura dos repositórios e a maturidade do time pelo modelo OWASP SAMM, com os próximos passos.
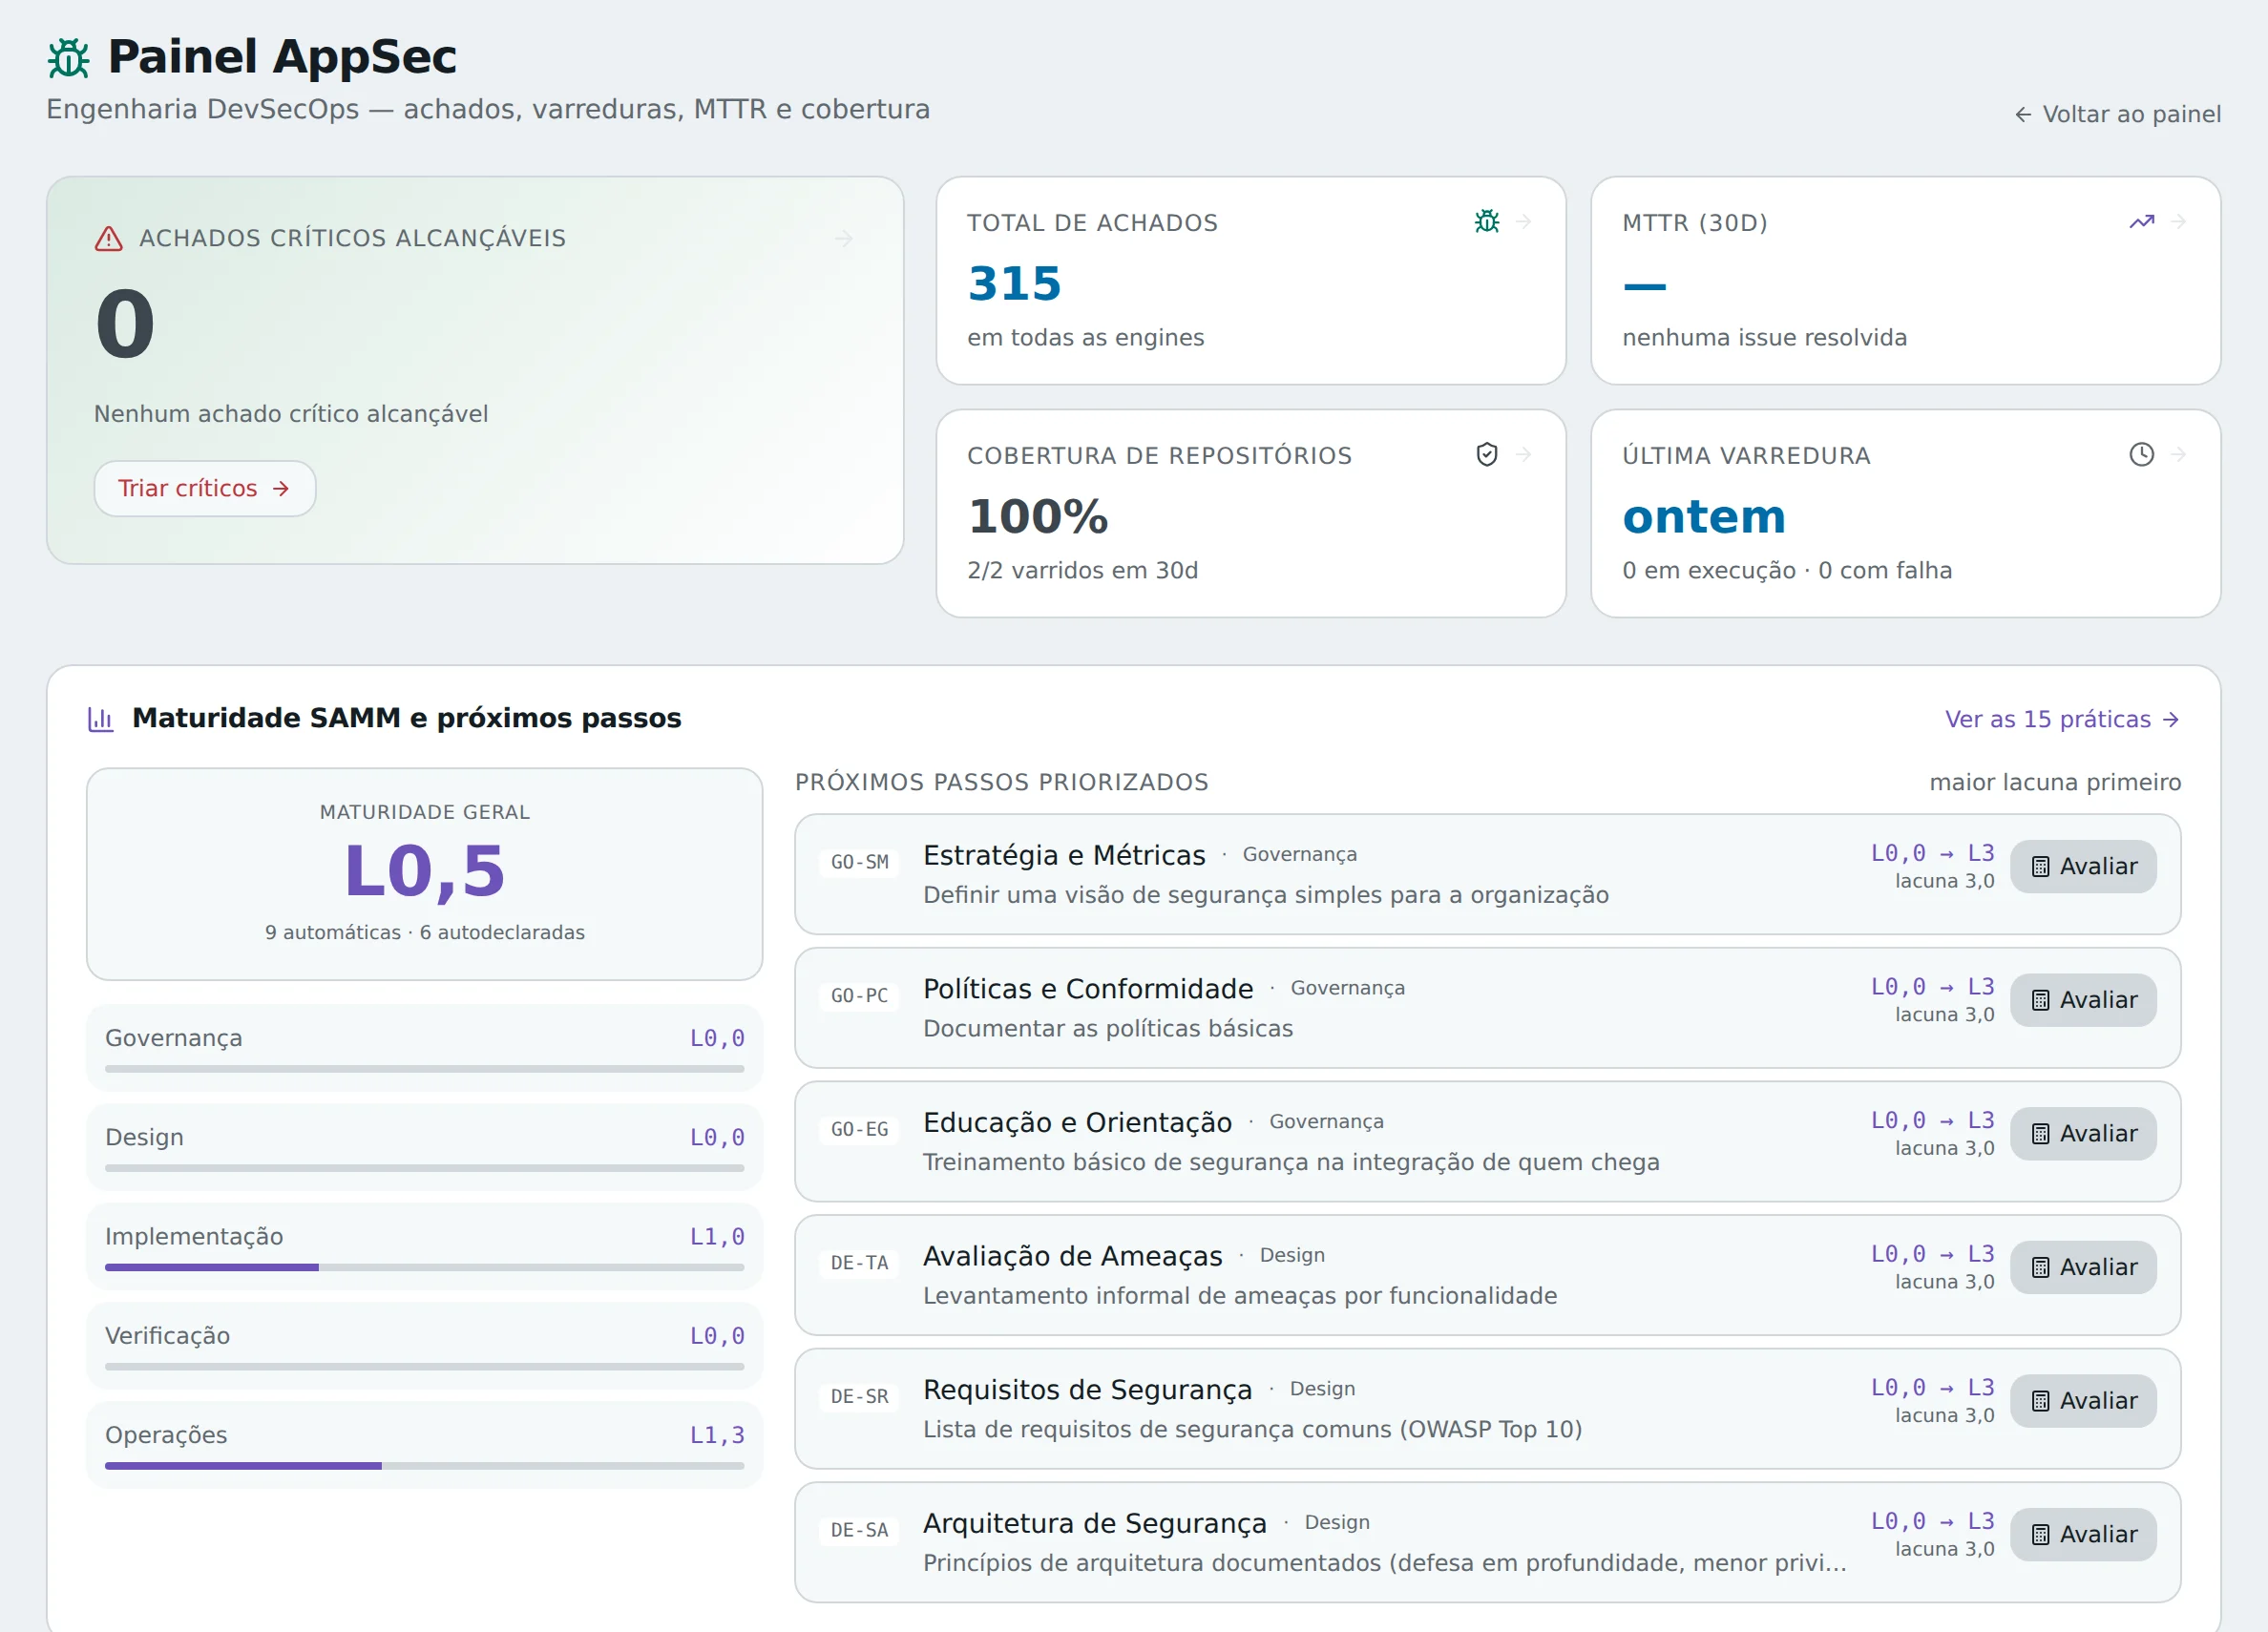
- O painel de segurança de aplicação, com os achados críticos que um atacante alcança.
- O total de achados e o tempo médio de correção.
- A maturidade do time pelo modelo OWASP SAMM, com os próximos passos.
Como contratar
Todo contrato começa por um projeto fechado. Ele termina com uma proposta de serviço recorrente, se fizer sentido para você.
- Projeto fechado
- Escopo, prazo e preço definidos antes de começar. Dura de 2 a 4 semanas e termina com o relatório e o plano.
- Serviço recorrente
- Um analista designado cuida do seu ambiente todo mês, com relatório mensal e evidência na plataforma.
Perguntas frequentes
O que é DevSecOps?
É o nome técnico para incluir a segurança no dia a dia de quem desenvolve software. As verificações rodam junto com a entrega de cada versão, e o problema aparece antes de chegar ao cliente.
Precisamos trocar as ferramentas que já usamos?
Não precisa. A plataforma lê o resultado das ferramentas mais comuns de análise de código e de dependências (formatos SARIF e CycloneDX, entre outros), e o analista trabalha a partir delas.
Que linguagens a análise de código cobre?
As regras próprias da plataforma cobrem 14 linguagens. O especialista confirma a cobertura do seu caso na primeira conversa.
O relatório serve para mostrar ao nosso cliente?
Serve. O relatório executivo é escrito para quem não é técnico e traz a data de cada verificação.
O que é SBOM?
SBOM é a lista de componentes de terceiros que o seu software usa, com as versões. A plataforma gera essa lista no formato CycloneDX, o mais pedido em contratos.
Quanto tempo leva o Raio-X do código?
De 2 a 3 semanas. Nesse prazo, os analistas examinam o código, as dependências e a esteira de entrega dos sistemas mais críticos. No fim, a sua empresa recebe as falhas em ordem de prioridade e o plano de correção, com a proposta de acompanhamento contínuo para quem quiser seguir.
Qual a diferença entre pentest e análise de código?
A análise de código lê o software por dentro e mostra a linha onde a falha está. O pentest ataca a aplicação em funcionamento, de forma controlada e com autorização por escrito, como um invasor faria. Os dois se completam: a análise acompanha cada versão, e o pentest mostra o que um atacante consegue explorar.
O pentest de aplicação é um exercício de red team?
É a parte de red team que cabe num projeto: uma simulação de ataque autorizada, com escopo e prazo definidos, contra a aplicação que você escolher. Uma operação de red team contínua, que testa também pessoas e processos ao longo de meses, é outro tipo de contrato. O especialista indica o formato certo para o seu caso na primeira conversa.
Converse 30 minutos com um especialista.
Conte o que sua empresa precisa. Você sai da conversa com três prioridades para o seu ambiente.
Prefere escrever? Use o e-mail contato@hegeon.com.br.